クリニックのサイバーセキュリティ対策手順と運用
この記事の要点
- 受付端末と外部ネットワークの分離を行い不正アクセスの経路を遮断する
- ネットワークから切り離したオフライン環境に定期バックアップを保管する
- 不審メールの開封防止や私物機器の接続禁止ルールをスタッフに周知する
クリニックのサイバーセキュリティ対策は、受付端末の接続環境の切り分けと外部バックアップ体制の確立から着手することが基本です。院内の電子カルテや予約管理システムを安全に稼働させ続けるためには、日頃の機器管理とスタッフ運用の見直しが欠かせません。
近年は医療機関の規模を問わず、ネットワーク機器の脆弱性を突いた攻撃や、メール添付ファイルを介した感染被害が報告されています。小規模な医院であっても、セキュリティ対策を後回しにすることは業務停止や患者情報の漏洩リスクに直結します。
この記事では、受付や院内ネットワークのどこから見直すべきかを整理し、今週から現場で取り組める具体的な手順を説明します。
クリニックがサイバーセキュリティ対策を急ぐべき理由
医療機関が保有する診療記録や受付データは、患者個人に関わる極めて重要度の高い情報です。情報システムの停止は日々の受付や会計業務を停滞させ、来院患者への対応に支障をきたします。
診療停止がもたらす影響
院内ネットワークがランサムウェアなどの不正プログラムに感染した場合、電子カルテの閲覧や入力が行えなくなり、通常の診療継続が難しくなることがあります。復旧まで一定の期間がかかり、新規の予約受付を一時的に停止せざるを得ない事態に陥るクリニックもあります。
集客や地域からの信頼獲得に努めていても、システム停止による混乱が生じると、患者が安心して通える環境を損なう要因となります。集客の結果は地域や業種、取り組み方で変わり、成果を約束するものではありませんが、安全な診療体制を維持し続けることは医院経営の土台となります。
医療機関を対象とした国の指針
医療機関における情報システムの安全管理に関しては、国から具体的なガイドラインが示されています。詳細な安全基準や機器構成の要件については、厚生労働省の案内と、都道府県・保健所の窓口で確かめてください。
法令や公的な指針に基づいた適切な対策を講じることは、医院の信用を守るためにも重要です。
受付端末と院内ネットワークで見直すポイント
サイバーセキュリティ対策を始める際は、まず受付のパソコンや待合室のWi-Fi環境といった日常的に外部と接する部分の点検から進めます。
受付PCの接続環境とログイン設定
受付に設置された端末は、マイナ保険証または資格確認書の読み取り、予約管理、会計など多用途で使われます。インターネットに接続して外部サービスを利用する端末と、基幹となる医療情報を扱う端末の通信経路は、可能な限り論理的または物理的に分離することが望まれます。
また、スタッフが共有で使用する受付PCでは、ログイン情報の扱いが曖昧になることがあります。安全管理に関する決まりがあるので、所管の案内で確かめてください。個別のIDを払い出し、定期的な更新を促す運用が基本となります。
待合室Wi-Fiと業務用ネットワークの分離
患者向けに待合室でフリーWi-Fiを提供しているクリニックも増えています。しかし、業務用端末と患者用端末が同じネットワーク内に混在していると、不正アクセスの足がかりに利用される危険があります。
ルーターのゲストポート機能やVLAN機能を使い、業務用ネットワークと来訪者用ネットワークを完全に切り離す設定が必要です。機器の設定手順や仕様については、機器メーカーや通信事業者の公式の案内で確かめてください。
医院の名前を入れるだけで、あなたの医院の記事を1本、無料でお作りします。検索で見つけてもらう記事を、毎日2本代行します。
無料で記事を作る →今週見直せるサイバーセキュリティ対策の手順
日常業務を止めずに進められる、実践的な3つのステップをまとめました。
ステップ1:院内機器とソフトウェアの台帳作成
最初に取り組むべきは、院内にある通信機器の把握です。
- 受付、診察室、処置室にあるパソコン
- マイナ保険証または資格確認書を読み取るカードリーダー端末
- ルーター、スイッチングハブ、Wi-Fiアクセスポイント
- 各端末で稼働しているOSのバージョンとセキュリティ対策ソフト
これらを一覧化し、サポート期間が終了した古いOSや更新の止まったソフトウェアを使い続けていないかを確かめます。
ステップ2:オフラインバックアップの構築
ランサムウェア攻撃を受けた場合、同じネットワーク上に接続されたバックアップデータも同時に暗号化されてしまう被害が目立ちます。
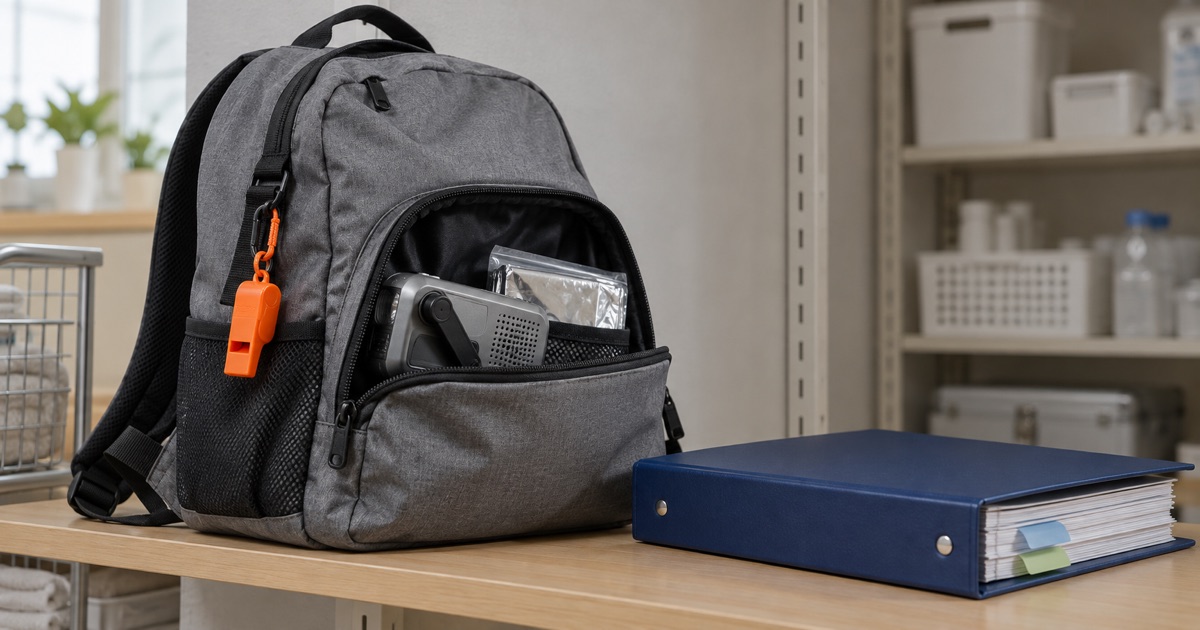
そのため、定期的に外部記憶媒体へバックアップを取得し、書き込み時以外はネットワークから物理的に切り離して保管する「オフラインバックアップ」の体制を整えることが欠かせません。バックアップからの復元手順についても、事前にシミュレーションを実施しておく必要があります。
ステップ3:スタッフへの基本的なセキュリティ周知
技術的な対策だけでなく、現場で働くスタッフの危機管理意識も強固な防御壁となります。
- 身元の確認できない送信元からの添付ファイルやリンクは開かない
- 業務外のウェブサイトを業務端末で閲覧しない
- 私物のUSBメモリなどを院内端末に接続しない
こうした初歩的なルールをまとめたチェックシートを用意し、朝礼や院内ミーティングで周知を徹底します。
トラブル発生時の初動対応フロー
万が一、画面に身代金要求が表示されたり、不審な挙動を検知したりした場合は、被害を最小限に抑えるための迅速な初動が求められます。
- ネットワークの遮断:感染が疑われる端末のLANケーブルを直ちに抜く、またはWi-Fi接続をオフにします(電源は切らずに維持することが推奨される場合があります)。
- 状況の記録:画面に表示されているメッセージやエラーコードをカメラ等で記録します。
- 保守ベンダーへの連絡:電子カルテや院内システムの保守管理会社へ直ちに状況を伝えます。
- 所管官庁への相談:被害規模や漏洩の可能性に応じて、警察のサイバー犯罪相談窓口や厚生労働省の案内と都道府県・保健所の窓口で確かめて指示を仰ぎます。
対応の手順をあらかじめ1枚の紙にまとめ、受付やスタッフルームの見やすい場所に掲示しておくことが大切です。
医院の信頼と情報管理体制の強化
情報セキュリティ体制の整備は、患者が安心して通える医院づくりの不可欠な要素です。自費診療にふれる機会がある場合でも、ホームページ等への載せ方には決まりがあるので、厚生労働省の案内と保健所の窓口で確かめる必要があります。
また、医院の姿勢や通い方の案内を整え、院内を紹介する際は患者さんが写り込まない写真を用いるなど、日頃からプライバシー保護と安心感の醸成に努めることが、長期的な信頼の獲得につながります。まずは院内の端末環境とバックアップの手順の確認から始めてみてください。
よくある質問
- Q. 小規模な個人クリニックでもサイバーセキュリティ対策は必要ですか?
- A. 規模にかかわらず医療情報を扱うすべての機関で対策が必要です。ネットワーク機器の脆弱性を狙う無差別な攻撃もあるため、基本的な対策が求められます。
- Q. 受付のフリーWi-Fiを導入する際の注意点は何ですか?
- A. 患者用のWi-Fiと電子カルテなどの業務用ネットワークを混在させず、機器の機能を用いて通信を論理的または物理的に分離することが重要です。
- Q. ランサムウェア感染が疑われたときは最初に何をすべきですか?
- A. 該当する端末のLANケーブルを抜くなどしてネットワークから直ちに切り離し、システム保守会社および所管の窓口へ状況を連絡してください。
この記事を紹介・引用するときは
下のリンクをそのまま貼ってお使いください。文章を引用されるときは、出典としてこのページへのリンクをお願いします。